Cara menyelidiki laporan XML kumpulan DMARC
Read source counts and aligned results, compared them with a sender invention, and decept missing DMARC failed with a confirmed attack.
Tentukan pertanyaan dan jendela pelaporan
Dimulai dengan pertanyaan spesifik: apakah pengirim surat kabar terkenal gagal, atau memiliki sumber asing muncul dalam laporan terpilih? Tulis organisasi pelaporan, domain kebijakan dan jangkauan tanggal sebelum menggabungkan berkas. Laporan gabungan merangkum pengamatan penerima. Ini bukan buku besar lengkap dari setiap pesan yang dikirim organisasimu. Penerima yang hilang dan pelaporan masalah kesenjangan. Simpan laporan aslinya disamping catatanmu agar peninjau nanti bisa memeriksa bukti yang sama. Jumlah besar tanpa jendela pelaporan didefinisikan sulit dibandingkan dengan perubahan aktivitas pengiriman Anda.
Buka XML yang didukung oleh pembaca
Pembaca laporan kumpulan DMARC menerima dokumen XML lengkap atau memilih berkas XML UTF-8. Ekstrak arsip terkompresi pertama: isi ZIP dan GZIP tidak diurai secara langsung. Antarmuka saat ini mendukung hingga dua puluh berkas, lima megabyte total dan dua puluh ribu catatan. Masukan berkas menggantikan XML yang disisipkan. Tinjau berkas mana yang dipilih sebelum menjalankan analisis. Proses tetap dalam peramban Anda, tapi itu tidak menetapkan keaslian laporan. Gunakan laporan yang diterima melalui alur kerja pelaporan normal Anda dan pertahankan provensinya ketimbang memperlakukan berkas XML yang diunduh secara sewenang-wenang sebagai otoritas.
Alignmen distingful dari sebuah tahap otentikasi mentah
DMARC berhubungan dengan otentikasi SPF atau DKIM sukses ke tampak Dari domain melalui alignment. Sebuah lulus mentah untuk domain lain dapat hidup berdampingan dengan kegagalan keselarasan. Pembaca menghitung hasil policy_evaluated, daripada menggantikan nilai mentah auth_results. Pilihan itu penting ketika menyelidiki penerusan atau jasa yang menandatangani dengan domain yang berbeda. Bandingkan identifier relevan sebelum menafsirkan kontradiksi jelas. RFC 9989 menggambarkan model otentikasi dan alignmen; RFC 9990 mendefinisikan pelaporan kumpulan. Baik lulus mentah maupun kebijakan diterbitkan sudah cukup, dengan sendirinya, untuk menjelaskan hasil setiap pesan.
Bekerja melalui laporan demonstrasi fiksi
Contoh built- di dalamnya berisi tiga catatan: 120 pesan dengan lulus SPF dan DKIM yang selaras, 30 dengan lulus DKIM dan SPF yang selaras gagal, dan 10 dengan kedua gagal. Menambahkan jumlah yang diberikan memberikan 160 pesan. Dua kelompok pertama berkontribusi 150 DMARC lulus karena baik mekanisme selaras cukup; sepuluh gagal. Bagian kegagalan untuk fixture ini adalah 10 dibagi dengan 160, atau 6.25%. Ini adalah perhitungan dari XML fiksi sengaja, bukan pengamatan tentang domain atau penyedia nyata. Gunakan contoh untuk mempelajari bidang mana yang mendorong total sebelum mengimpor laporan Anda sendiri.
| Dialign DKIM | SPF teralign | Pesan | Ringkasan DMARC |
|---|---|---|---|
| Pass | Pass | 120 | Pass |
| Pass | Gagal | 30 | Pass |
| Gagal | Gagal | 10 | Gagal |
| Total | Baik melewati mekanisme yang ditata | 160 | 150 pass; 93.75% |
Laporan fiksi. Disposisi penerima dan hasil keselarasan adalah bidang yang terpisah.
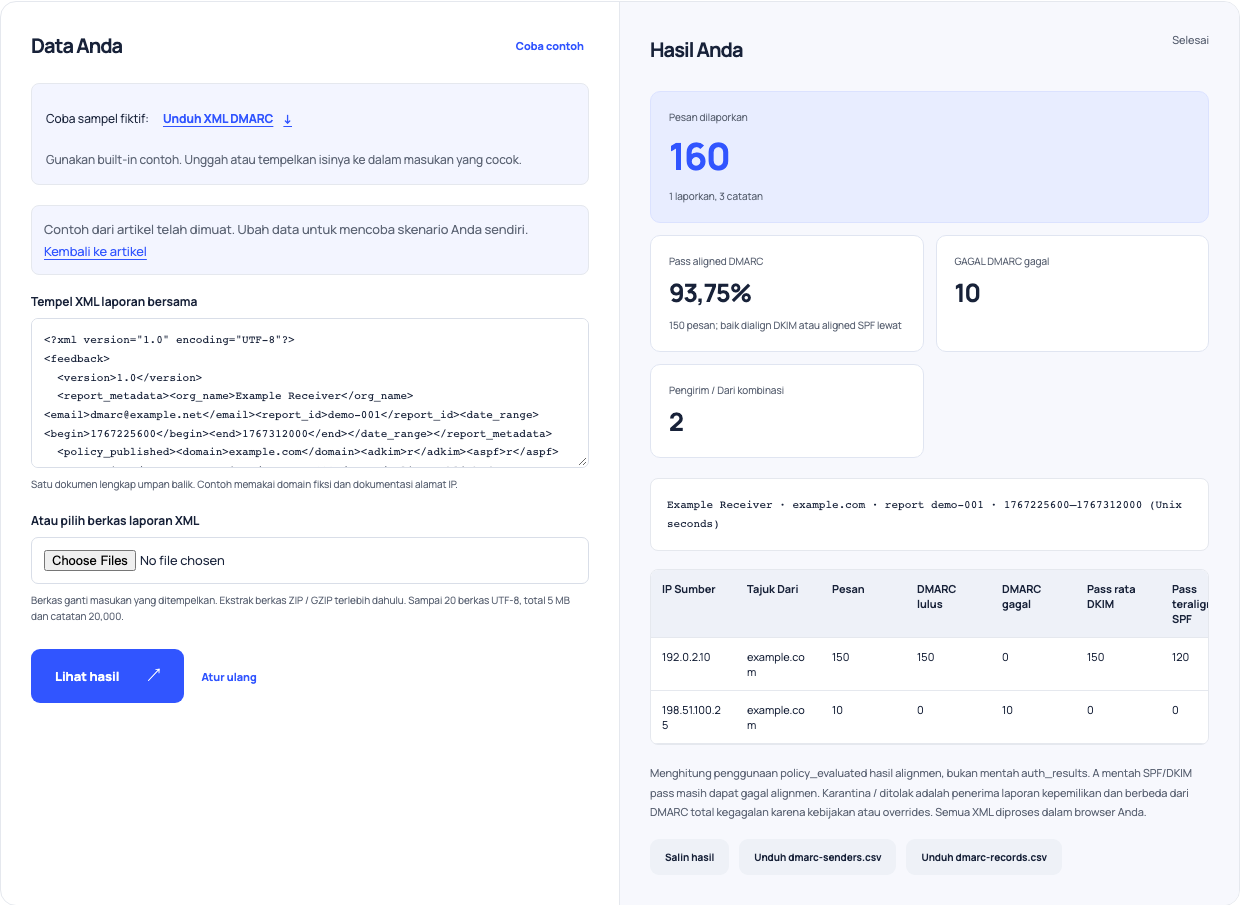
Gunakan contoh ini Buka DMARC pembaca laporan dengan masukan ini.
Jauhkan disposisi terpisah dari otentikasi
Sebuah laporan juga memasok disposisi penerima. Pembaca menerima lulus dari RFC 9990, tanpa warisan, karantina dan penolakan; ini adalah pembaca struktural daripada validasi skema XML penuh. Jangan berasumsi jumlah karantina harus sama dengan semua kegagalan DMARC. Pilihan kebijakan dan penanganan penerima dapat membuat total tersebut berbeda. Dalam contoh fiktif, sepuluh pesan gagal memiliki disposisi karantina; hubungan tersebut dimiliki oleh yang disediakan dan bukan aturan universal. Baca catatan tingkat informasi sebelum meningkatkan perbedaan yang tidak dapat dijelaskan. Medan keselarasan mendorong total otentikasi, independen dari aksi yang dilaporkan penerima.
Bandingkan sumber dengan inventaris pengiriman Anda
Untuk sumber asing, bandingkan alamat sumber, domain terlihat dan periode observasi dengan layanan yang Anda ketahui dan perubahan baru-baru ini. Sebuah platform faktur baru atau bermigrasi integrasi surat kabar dapat menjelaskan lalu lintas yang absen dari inventaris lama. Penerusan atau penggunaan yang tidak sah adalah kemungkinan lain. Pembaca tidak memberikan atribut alamat IP ke penyedia atau mengklasifikasikan sumber sebagai berbahaya. Jauhkan penilaian tersebut terpisah sampai Anda memiliki bukti. Rekam langkah selanjutnya secara praktis, seperti memeriksa domain penandatanganan penyedia yang dikonfigurasi, daripada secara otomatis menghapus atau memblokir setiap baris yang gagal alignmen.
Hindari menghitung pengamatan yang sama dua kali
Tetap laporkan identitas dan periode pelaporan dalam catatan kerjamu. Pembaca menolak duplikat identitas dalam satu penyerahan, tapi berbeda laporan ID dengan periode tumpang tindih masih dapat menggambarkan lalu lintas tumpang tindih. Menggabungkan file-file dapat mengembang tren jelas. Bandingkan seperti - untuk - seperti cakupan penerima dan interval ketika mengukur perbaikan setelah perubahan konfigurasi. Juga ingat bahwa tabel yang ditampilkan dapat dibatasi sementara unduhan menyimpan lebih banyak baris. Selidiki ekspor penuh bila diperlukan. Persentase perubahan dapat mencerminkan seleksi laporan yang berubah serta konfigurasi pengiriman yang berubah.
Verifikasi pesan asli sebelum mengubah kebijakan
Gunakan pemeriksa rekaman DMARC untuk memeriksa kebijakan yang diterbitkan saat ini, kemudian mendapatkan pesan perwakilan dari layanan sah yang terpengaruh. Baca penerima terpercaya - ditambahkan header dengan analyzer header dan membandingkan identitas dengan laporan. DNS saat ini mungkin berbeda dari kebijakan yang diamati selama interval laporan sebelumnya. Jauhkan perbedaan waktu yang eksplisit. Setelah penyebabnya dipahami, meninjau konfigurasi layanan relevan dan proses politik - perubahan Anda. Laporan adalah memimpin diagnostik, bukan janji pengiriman atau perintah untuk bergerak segera ke kebijakan stricter. Menyimpan bukti dan memverifikasi pengamatan berikutnya.