Como investigar um relatório XML agregado DMARC
Contagem de fontes e resultados alinhados, compare-os com um inventário de remetentes, e evite confundir falha de DMARC com um ataque confirmado.
Defina a pergunta e a janela de relatórios.
Comece com uma pergunta específica: um conhecido remetente de newsletter está falhando no alinhamento, ou uma fonte desconhecida apareceu nos relatórios selecionados? Escreva a organização de relatórios, domínio de políticas e intervalo de datas antes de combinar arquivos. Um relatório agregado resume as observações de um receptor, não é um registro completo de cada mensagem que sua organização enviou. Receptores desaparecidos e relatórios de lacunas importam. Mantenha o relatório original ao lado de suas anotações para que um revisor possa inspecionar as mesmas evidências. Uma contagem alta sem uma janela definida é difícil de comparar com uma mudança na sua atividade de envio.
Abra o XML que o leitor realmente suporta.
O leitor de relatórios DMARC aceita um documento XML completo ou arquivos XML UTF-8 selecionados. Extrair arquivos compactados primeiro: conteúdo ZIP e GZIP não são analisados diretamente. A interface atual suporta até vinte arquivos, cinco megabytes no total e vinte mil registros. Entrada de arquivo substitui XML colado. Revise quais arquivos são selecionados antes da análise. Processar fica em seu navegador, mas isso não estabelece a autenticidade do relatório. Use relatórios recebidos através de seu fluxo de trabalho normal e mantenha sua origem em vez de tratar um arquivo XML baixado arbitrário como autoritário.
Distinguir alinhamento de um passe de autenticação bruto
A DMARC relaciona o sucesso da autenticação SPF ou DKIM com o domínio visível do alinhamento. Um passe bruto para outro domínio pode coexistir com uma falha de alinhamento. O leitor conta os resultados policy_evaluated, em vez de substituir os valores brutos auth_results. Essa escolha importa quando investiga encaminhamentos ou serviços que assinam com um domínio diferente. Compare os identificadores relevantes antes de interpretar uma aparente contradição. RFC 9989 descreve o modelo de autenticação e alinhamento, RFC 9990 define relatórios agregados. Nem um passe bruto nem uma política publicada é suficiente, por si só, para explicar o resultado de cada mensagem.
Trabalhe no relatório de demonstração fictícia.
O exemplo embutido contém três registros: 120 mensagens com alinhamento SPF e DKIM Passa, 30 com alinhado DKIM passando e alinhado SPF falhando, e 10 com ambos falhando. Adicionando as contas fornecidas dá 160 Mensagens. Os dois primeiros grupos contribuem. 150 DMARC Passa porque qualquer mecanismo alinhado é suficiente. Dez falham. A parte falha para esta montagem é 10 dividido por 160, ou 6.25%. Estes são cálculos de deliberadamente fictícios. XML, não observações sobre um domínio real ou provedor. Use o exemplo para saber quais campos direcionam os totais antes de importar seus próprios relatórios.
| Alinhado DKIM | Alinhado SPF | Mensagens | Resumo da DMARC |
|---|---|---|---|
| Passo. | Passo. | 120 | Passo. |
| Passo. | Falhou. | 30 | Passo. |
| Falhou. | Falhou. | 10 | Falhou. |
| Total | Qualquer mecanismo alinhado passa. | 160 | 150 passe; 93.75% |
Relatório fictício. A disposição do receptor e o resultado do alinhamento são campos separados.
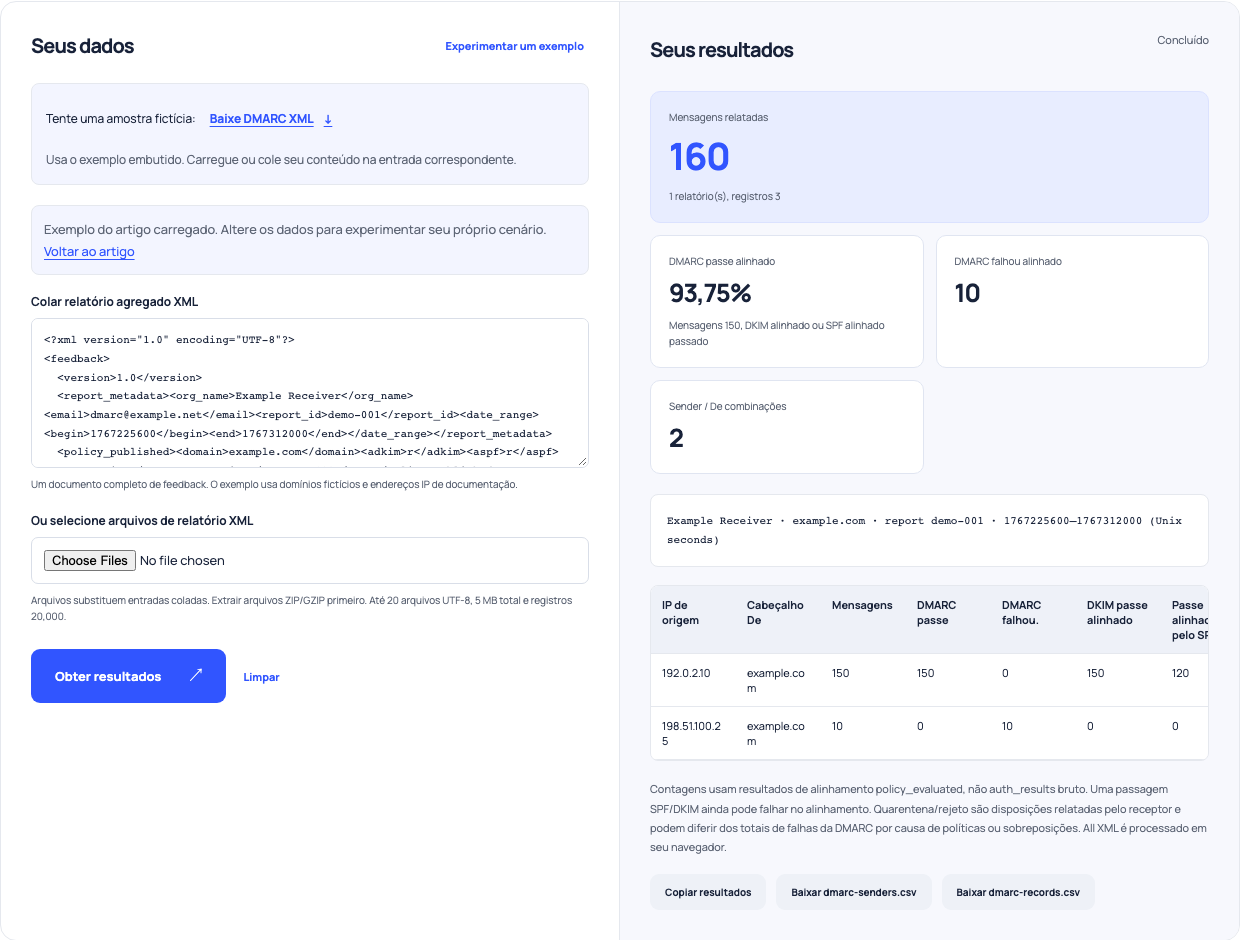
Use este exemplo. Abre o leitor de relatórios da DMARC com essas entradas.
Mantenha a disposição separada da autenticação.
Um relatório também fornece a disposição do receptor. O leitor aceita passe da RFC 9990, legado nenhum, quarentena e rejeição; é um leitor estrutural em vez de validação completa do esquema XML. Não assuma que a contagem de quarentena deve ser igual a todas as falhas do DMARC. Escolhas políticas e manejo de receptores podem fazer esses totais diferirem. No exemplo fictício, as dez mensagens falhantes têm uma disposição de quarentena, essa relação pertence ao equipamento fornecido e não é uma regra universal. Leia as informações de nível de registro antes de aumentar uma diferença inexplicável. Os campos de alinhamento acionam os totais de autenticação, independentemente da ação que o receptor reporta.
Compare uma fonte com seu inventário de envio.
Para uma fonte desconhecida, compare o endereço da fonte, domínio visível e período de observação com seus serviços conhecidos e mudanças recentes. Uma nova plataforma de faturas ou integração de notícias migradas pode explicar o tráfego que estava ausente do antigo inventário. Encaminhamento ou uso não autorizado são outras possibilidades. O leitor não atribui um endereço IP a um provedor ou classifica uma fonte como maliciosa. Mantenha os julgamentos separados até ter provas. Grave um próximo passo prático, como verificar o domínio de assinatura configurado do provedor, ao invés de remover ou bloquear automaticamente cada linha que falha no alinhamento.
Evite contar as mesmas observações duas vezes.
Mantenha as identidades e os períodos de relatórios em seu registro de trabalho. O leitor rejeita identidades duplicadas dentro de uma submissão, mas identidades de relatórios diferentes com períodos sobrepostos ainda podem descrever tráfego sobreposto. Combinar esses arquivos pode inflar uma tendência aparente. Compare cobertura de receptores e intervalos ao medir a melhora após uma mudança de configuração. Lembre-se também que a tabela exibida pode ser limitada enquanto o download mantém mais linhas. Investigue a exportação completa quando necessário. Uma porcentagem variável pode refletir uma seleção alterada de relatórios, bem como uma configuração de envio alterada.
Verifique uma mensagem real antes de mudar a política.
Use o verificador de registros da DMARC para inspecionar a política atualmente publicada, e obter uma mensagem representativa do serviço legítimo afetado. Leia os cabeçalhos adicionados com o analisador de cabeçalhos e compare identidades com o relatório. O DNS atual pode diferir da política observada em um intervalo de relato anterior. Mantenha essa diferença de tempo explícita. Assim que a causa for entendida, reveja a configuração do serviço relevante e seu processo de mudança de política. Um relatório é uma pista diagnóstica, não uma promessa de entrega ou um comando para avançar imediatamente para uma política mais rigorosa. Mantenha as evidências e verifique observações subsequentes.